


공지사항
구축사례
구축사례
[네트워크/방화벽] [네트워크/방화벽] 사내 네트워크 보안 환경 최적화를 위한 FortiGate FG-70G 차세대 방화벽 도입
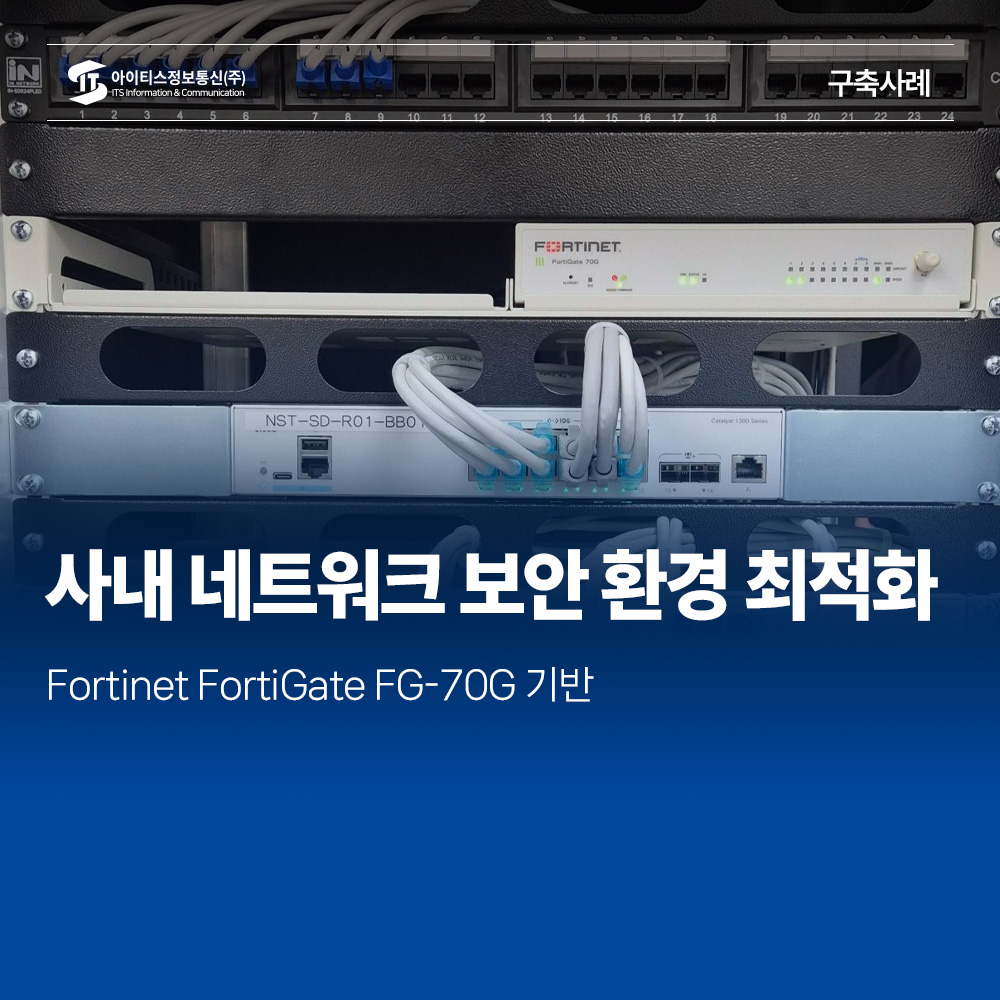
**스티바이오 네트워크 보안 인프라 구축
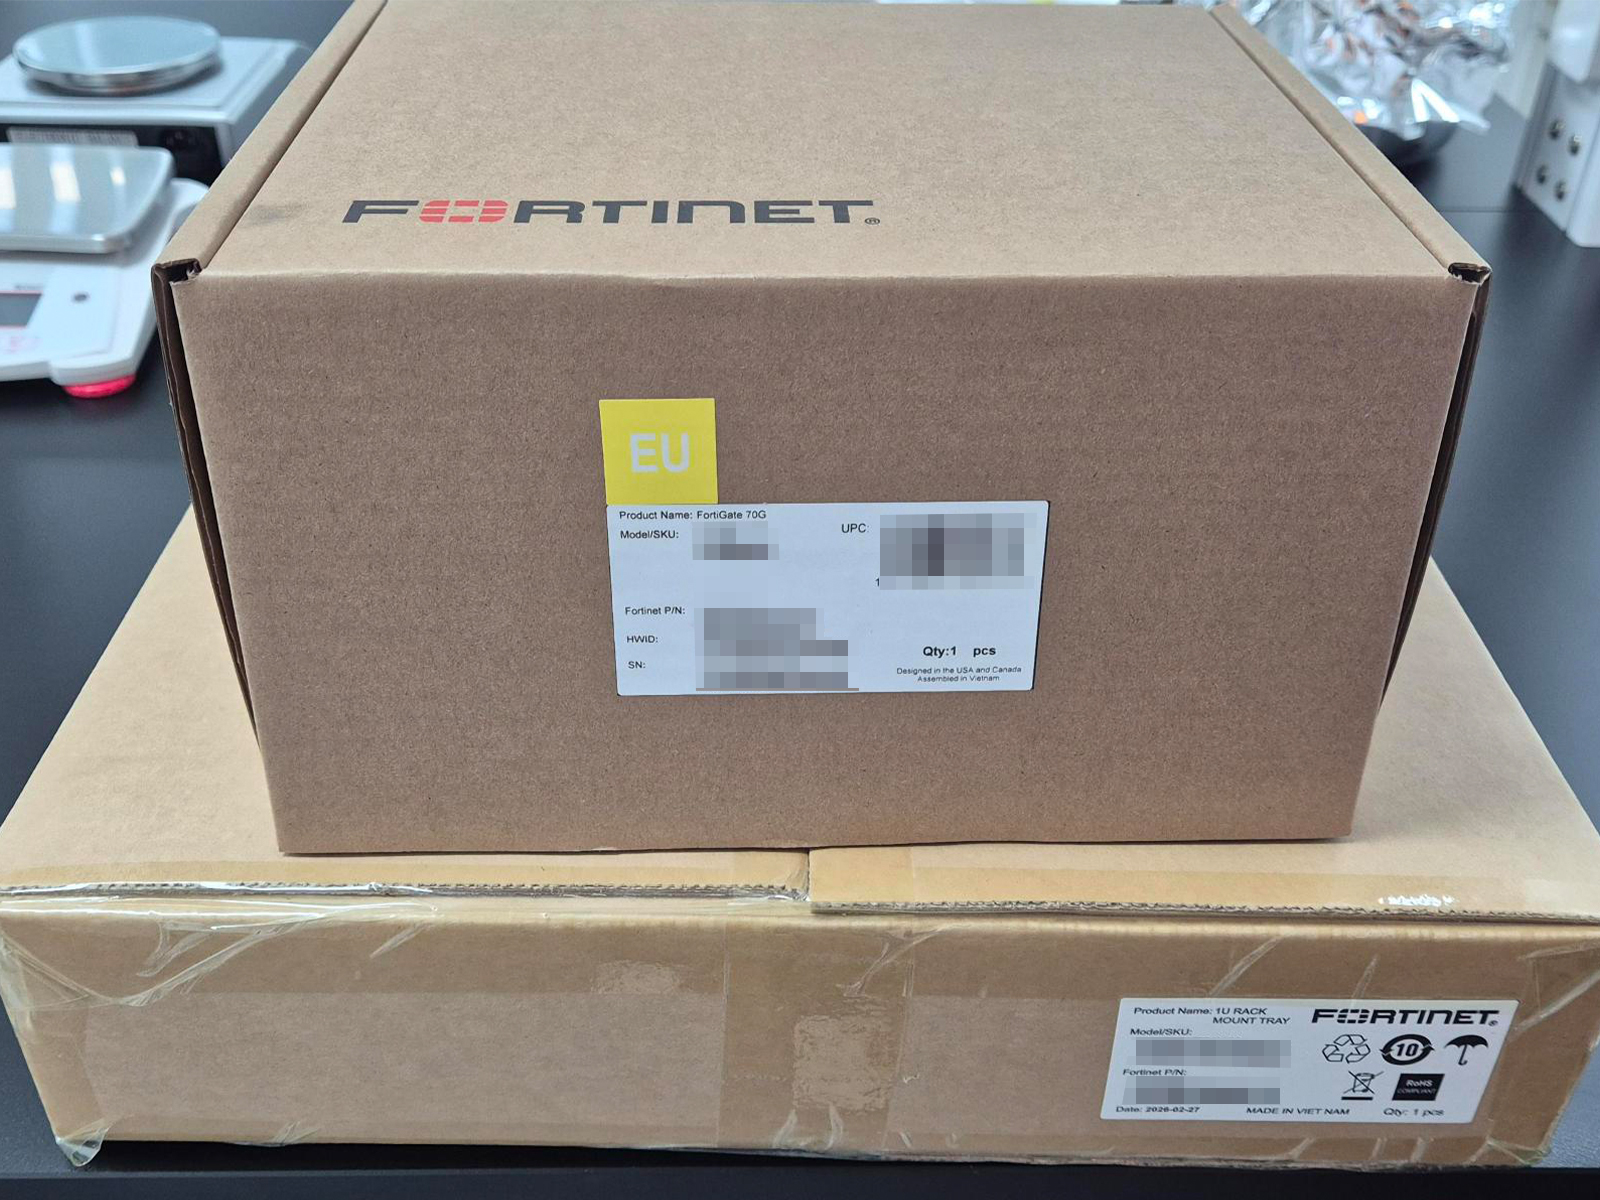
FortiGate FG-70G 차세대 방화벽 도입
**스티바이오 (2026-08-20)
Fortinet FortiGate FG-70G
구축 목적
OBJECTIVES|
🛡️
안정적인 네트워크 보안 환경 구축 / 외부 네트워크 접근에 대한 보안 강화
|
|
🔑
방화벽 관리 접근에 대한 내부 네트워크 기반 접근 제어
|
|
📹
CCTV 및 NAS 외부 접속 환경 구성
|
|
🛠️
네트워크 장애 발생 시 즉각 대응 가능한 독립 관리 환경 구성
|
|
🌐
네트워크 트래픽 및 라우팅 환경의 안정적인 운영
|
사용 장비 사양 및 특징
HARDWARE SPECIFICATIONS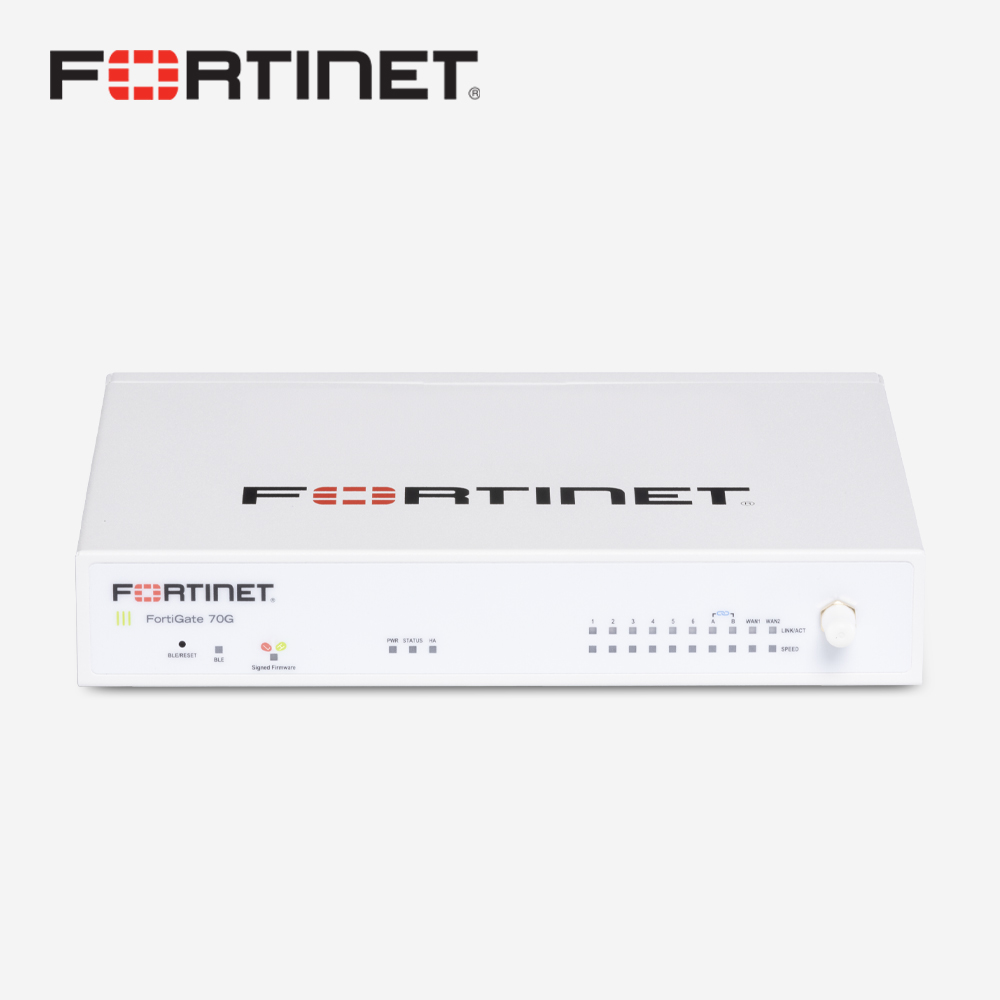
| 구분 | 스펙 상세 내용 |
|---|---|
| [방화벽] Fortinet FortiGate FG-70G | |
| 방화벽 처리량 | 최대 10 Gbps |
| 침입 방지(IPS) | 최대 2.5 Gbps |
| VPN 처리량 | 암호화 VPN(IPsec VPN) 최대 7.1 Gbps |
| 세션 처리 성능 | 동시 세션 최대 1,400,000 / 신규 세션 최대 100,000 세션/초 |
| 포트 구성 | 2 × GE RJ-45 WAN, 6 × GE RJ-45 이더넷, 2 × GE RJ-45 FortiLink, 1 × 콘솔, 1 × USB |
| 설치 환경 | 중소규모 사업장 및 지사 네트워크 보안·통합 관리 환경 |
구축 및 작업 내용
WORK EXECUTION LOG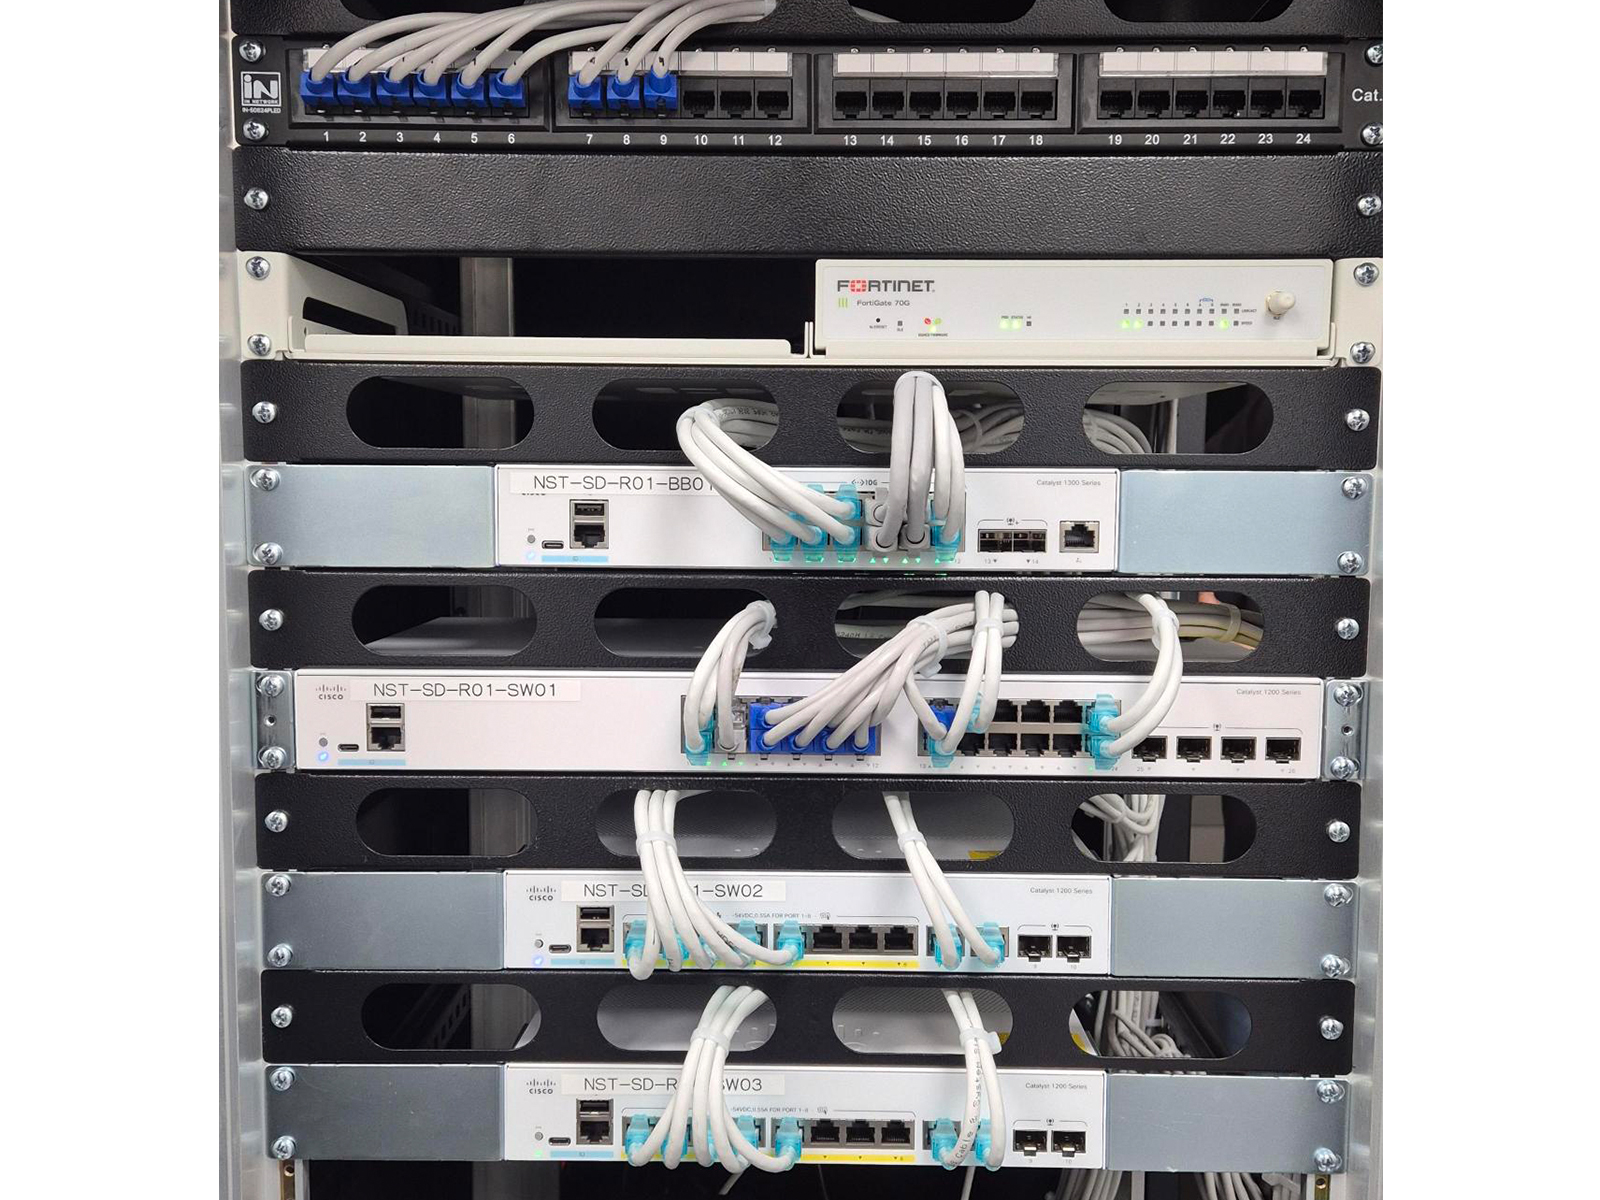
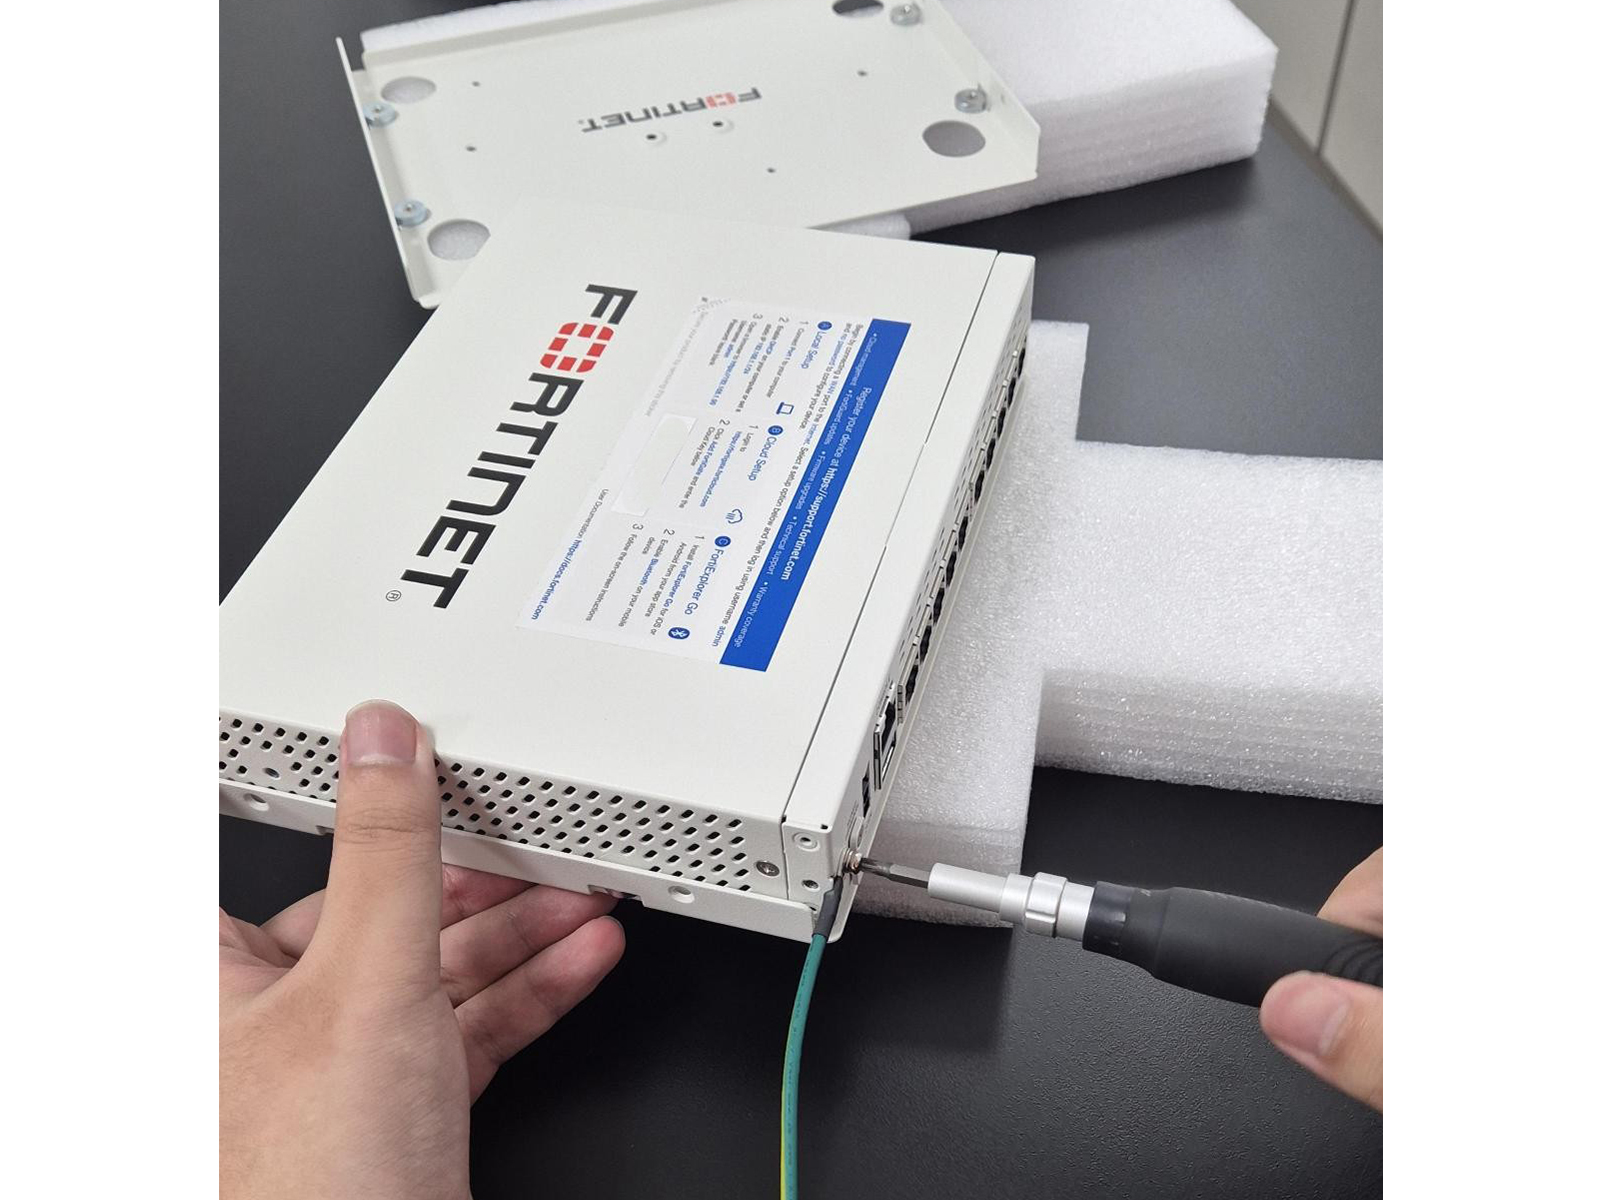
|
1
|
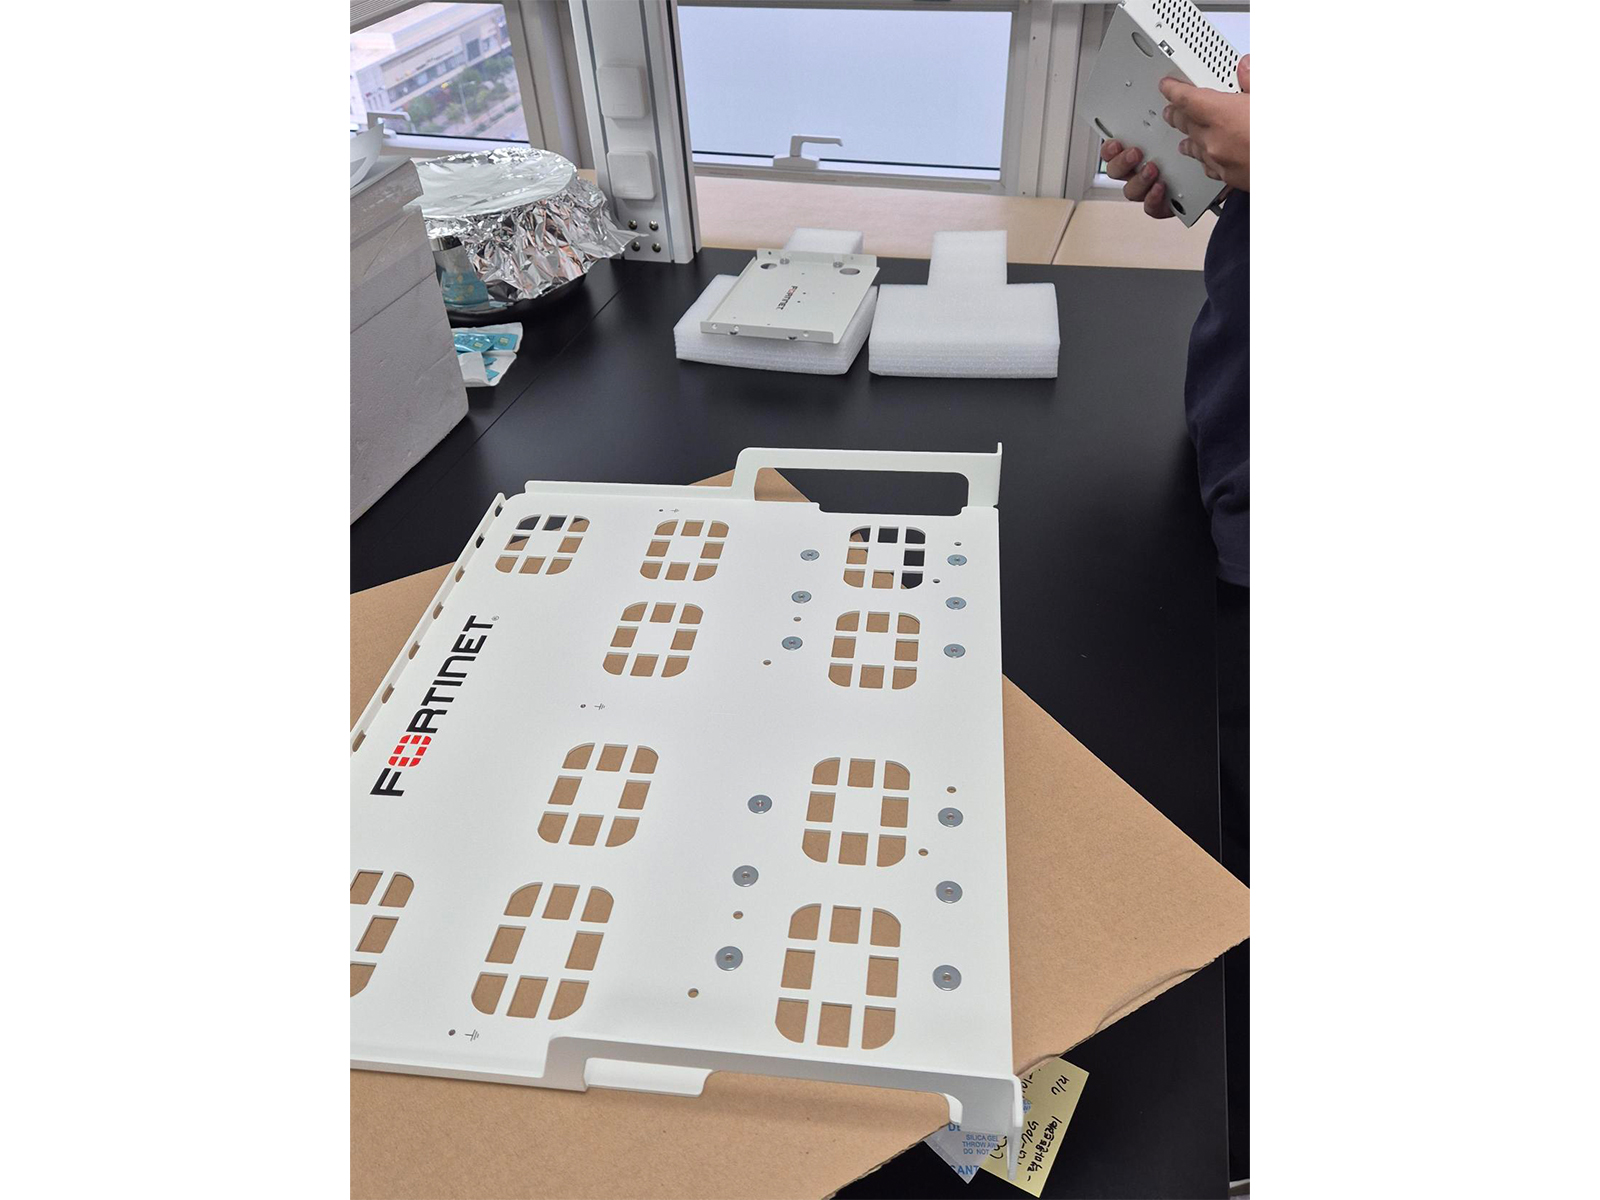
네트워크 환경 점검 및 장비 구성현장 네트워크 구성 및 연결 상태를 점검하고 FortiGate FG-70G를 네트워크 최상단에 배치하여 외부 인터넷과 내부 네트워크 간 트래픽을 제어할 수 있도록 구성하였습니다. |
|
2
|
WAN 공인 IP 및 라우팅 설정WAN 포트에 고객사에서 사용하는 고정 공인 IP 정보를 입력하고 라우팅 설정을 구성하여 외부 네트워크와 내부 네트워크 간 정상적인 통신이 가능하도록 설정하였습니다. |
|
3
|
관리자 계정 및 접근 제어 설정방화벽 관리 계정을 설정하고 고객사 내부 네트워크에서만 관리 페이지에 접속할 수 있도록 접근 범위를 제한하여 장비 관리에 대한 보안성을 강화하였습니다. |
|
4
|
HTTPS 관리 포트 변경방화벽 관리 페이지의 HTTPS 접속 포트를 변경하여 기본 관리 포트 사용을 제한하고 외부에서의 비인가 접근을 방지할 수 있도록 관리 환경을 구성하였습니다. |
|
5
|
Port A 관리 포트 구성네트워크 장애 또는 일반적인 네트워크 경로에 문제가 발생한 경우에도 방화벽에 직접 접속하여 장비 상태를 점검하고 관리할 수 있도록 Port A를 관리용 포트로 구성하였습니다. |
|
6
|
Aggregate 구성Port 1과 Port 2를 Aggregate로 구성하여 2개의 물리적 네트워크 포트를 하나의 논리적 인터페이스로 사용할 수 있도록 설정하고 네트워크 연결의 안정적인 운영 환경을 구성하였습니다. |
|
7
|
외부 접속을 위한 포트포워딩 설정외부 네트워크에서 내부 장비에 접근할 수 있도록 필요한 포트포워딩 정책을 설정하였으며, CCTV 및 NAS 장비에 대한 외부 접속 환경을 구성하였습니다. |
|
8
|
네트워크 통신 및 설정 점검WAN/LAN 통신 상태와 라우팅, 관리자 접근 제한, Aggregate 및 포트포워딩 설정을 종합적으로 점검하여 각 네트워크 구간의 정상적인 통신 여부를 확인하였습니다. |
|
9
|
시스템 정상 작동 및 최종 점검FortiGate FG-70G의 네트워크 연결 및 주요 설정 상태를 최종 점검하고 CCTV 및 NAS 외부 접속을 확인하여 방화벽 구축 작업을 완료하였습니다. |
기대 효과
EXPECTED BENEFITS›네트워크 최상단 트래픽 제어 및 안정적 관리
공인 IP 및 라우팅 기반으로 내·외부 트래픽을 정밀하게 통제하여 쾌적하고 일관된 통신 품질을 유지합니다.
›비인가 접근 차단 및 방화벽 관리 보안 강화
사내 내부 네트워크 기반 접근 제한과 커스텀 HTTPS 포트 변경을 적용해 외부 침입 시도를 원천 차단합니다.
›포트 어그리게이션을 통한 링크 안정성 확보
물리 포트를 논리적으로 묶어 대역폭을 확장하고 단일 포트 장애 시에도 서비스 중단 없는 연결성을 보장합니다.
›CCTV 및 NAS 안전한 외부 원격 접속 구현
체계적인 포트포워딩 정책 수립을 통해 중요 영상과 데이터 저장소에 안전하고 신속하게 접속할 수 있습니다.
›비상 관리 포트(Port A) 확보로 신속한 장애 대응
메인 통신망 다운 등 긴급 상황 발생 시에도 독립적인 관리 인터페이스를 통해 장비 점검과 복구가 가능합니다.
자주 묻는 질문
FAQ
1
FortiGate FG-70G는 어떤 역할을 하나요?
2
Port A는 어떤 용도로 사용하나요?
3
Aggregate 구성은 무엇인가요?
|
기업의 안정적인 IT 인프라 구축과 비즈니스 연속성을 지원합니다. 더 많은 구축 사례와 최신 프로모션 소식은 공식 채널에서 만나보실 수 있습니다. |
|
| 번호 | 제목 | 작성자 | 날짜 |
|---|
비밀번호 인증
글 작성시 설정한 비밀번호를 입력해 주세요.


