


공지사항
구축사례
구축사례
[네트워크/방화벽] [네트워크/방화벽] 사내 네트워크 보안 강화 및 통합 관리 인프라 Fortinet FortiGate FG-70G 차세대 방화벽 구축사례
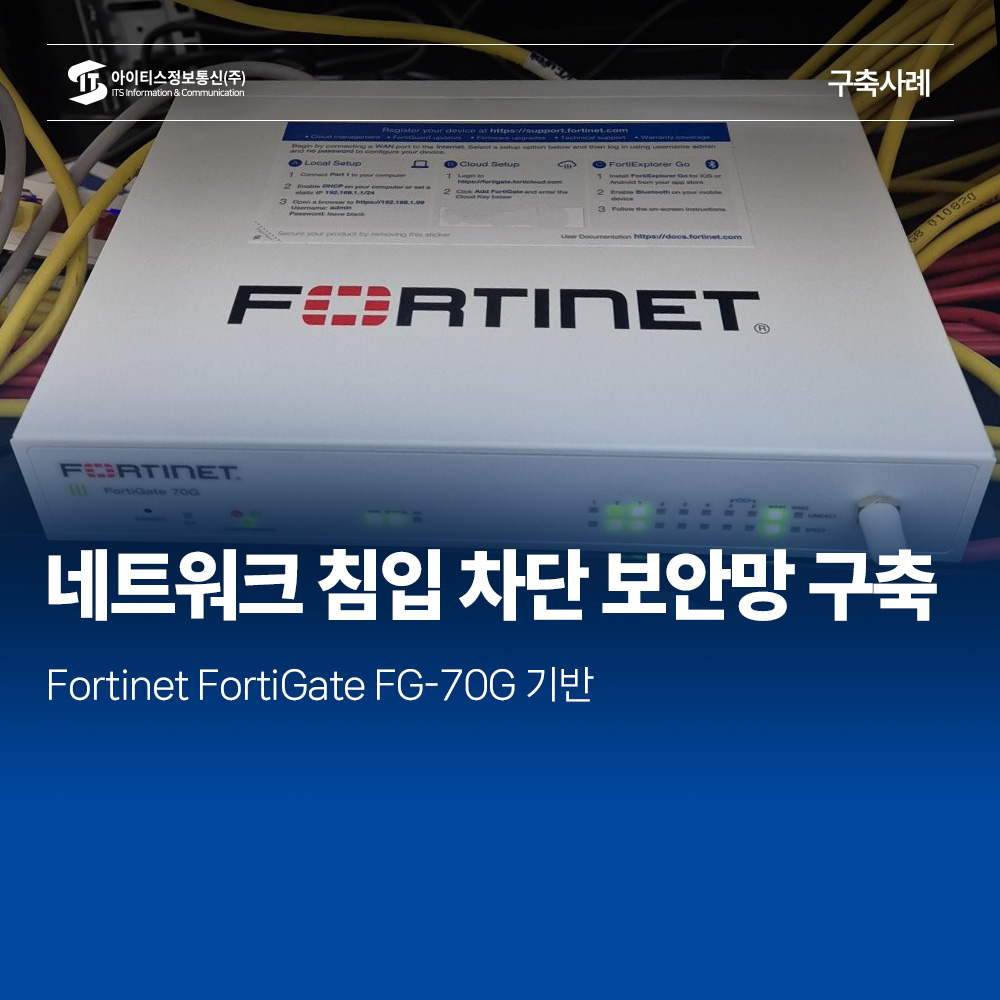
사내 네트워크 보안 강화 및 통합 관리 인프라
Fortinet FortiGate FG-70G 차세대 방화벽 구축사례
**테크 (2026-09-08)
Fortinet FortiGate FG-70G
구축 목적
OBJECTIVES|
🛡️
외부 비인가 접근 차단 및 사내 안정적인 네트워크 보안 환경 구축
|
|
🔒
내부 네트워크 기반 접근 제어 및 관리 포트 변경을 통한 보안성 강화
|
|
⚙️
네트워크 장애 발생 시에도 즉각적인 진단 및 관리가 가능한 전용 포트 확보
|
|
🌐
Secondary IP 구성을 통한 다중 네트워크 대역의 유연한 연계 환경 확보
|
|
🚀
공인 IP 및 정밀 라우팅 구성을 통한 무중단 트래픽 운영 환경 조성
|
사용 장비 사양 및 특징
HARDWARE SPECIFICATIONS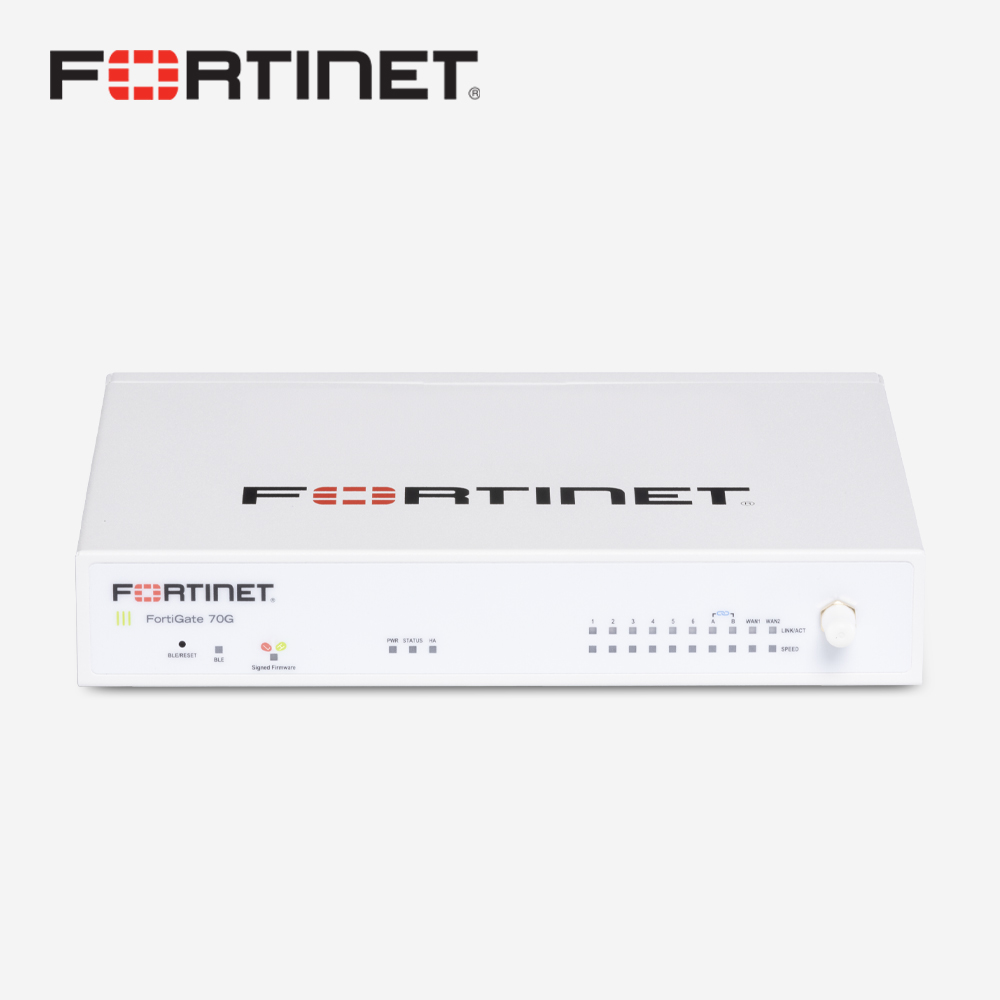
| 구분 | 상세 스펙 |
|---|---|
| [차세대 방화벽] Fortinet FortiGate FG-70G | |
| 방화벽 처리량 | 최대 10 Gbps |
| IPS 처리량 | 최대 2.5 Gbps (침입 방지) |
| IPsec VPN 처리량 | 최대 7.1 Gbps |
| 동시 / 신규 세션 | 최대 1,400,000 세션 / 초당 최대 100,000 세션 |
| 인터페이스 포트 | 총 11개 (GE RJ-45 WAN × 2, GE RJ-45 이더넷 × 6, FortiLink × 2, 콘솔 × 1, USB × 1) |
| 권장 환경 | 중소규모 사업장 및 지사 네트워크 보안·통합 관리 환경 |
구축 및 작업 내용
WORK EXECUTION LOG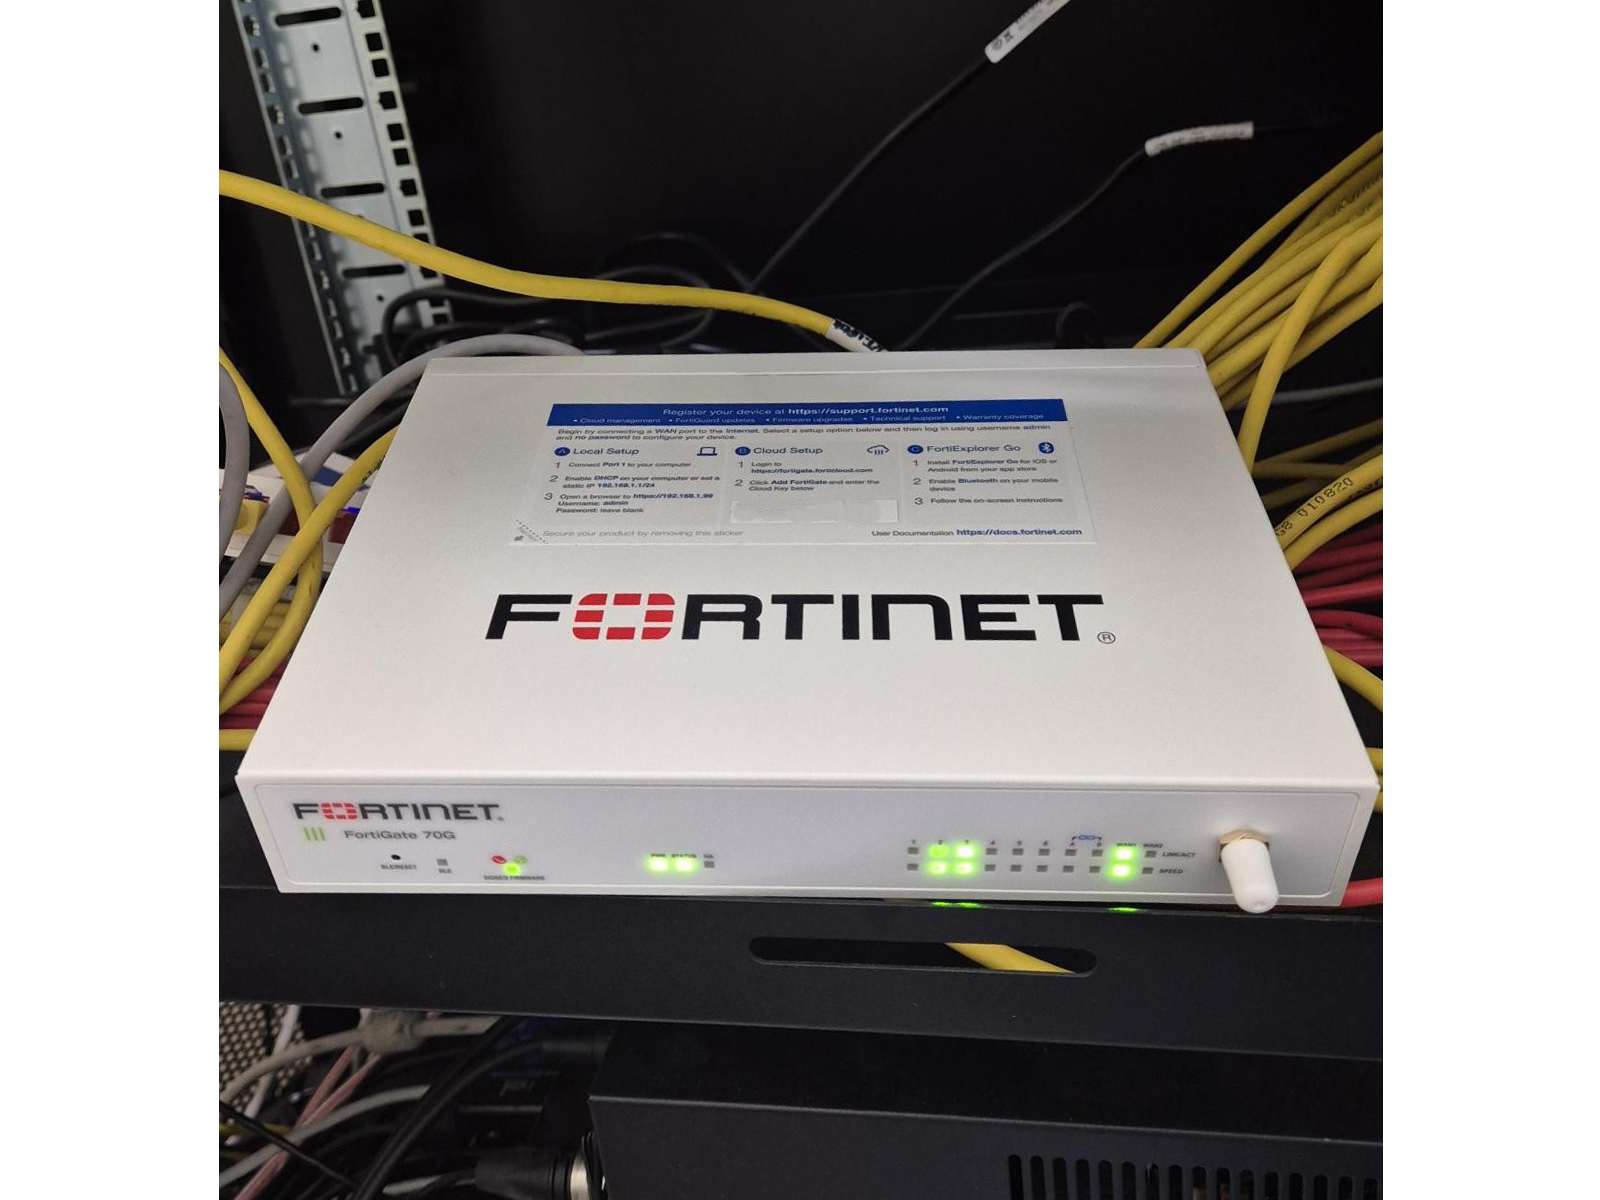
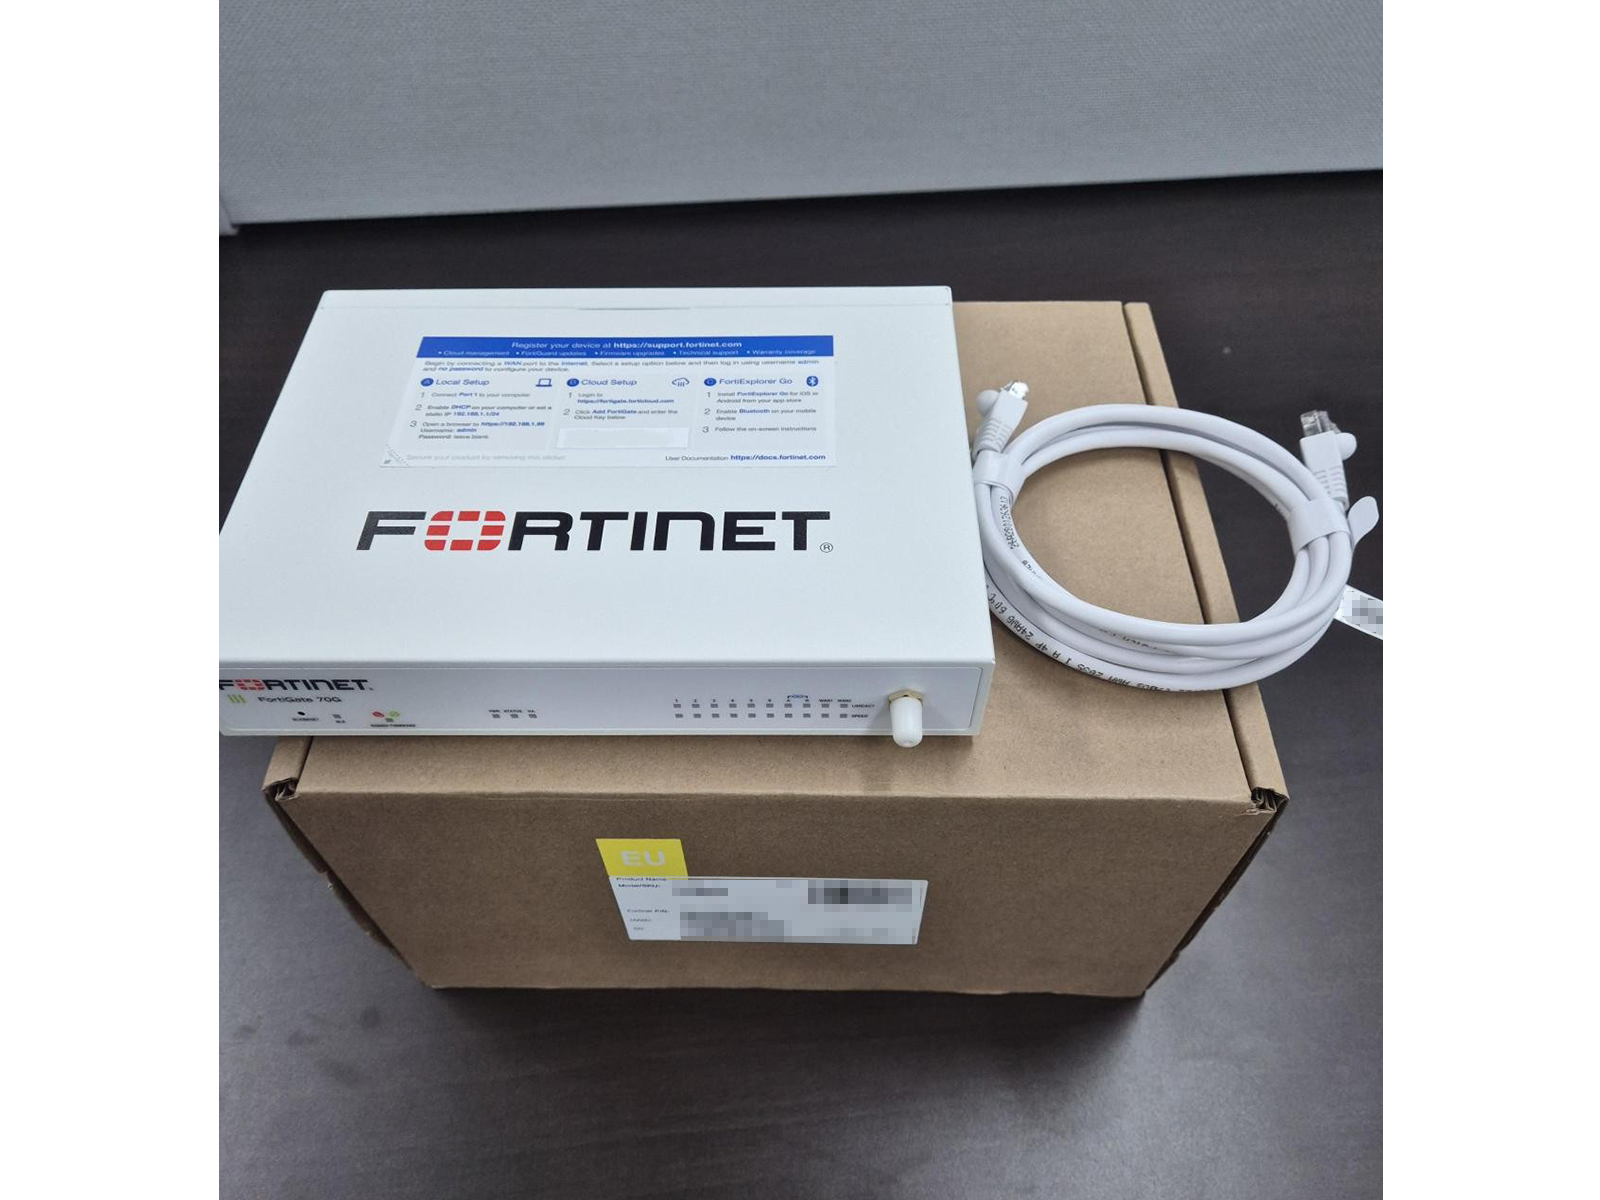
|
1
|
네트워크 환경 점검 및 최상단 방화벽 배치현장 네트워크 구성 및 연결 상태를 점검하고 FortiGate FG-70G를 네트워크 최상단에 배치하여 외부 인터넷과 내부 네트워크 간 트래픽을 정밀하게 제어할 수 있도록 기본 물리 구성을 완료하였습니다. |
|
2
|
WAN 공인 IP 할당 및 라우팅 환경 설정WAN 포트에 고객사 유동 공인 IP 정보를 적용하고 기본 라우팅 정책을 수립하여 외부 공용망과 사내 내부망 간의 원활하고 안정적인 통신 경로를 확보하였습니다. |
|
3
|
관리자 계정 생성 및 내부망 접근 제어 설정방화벽 관리자 계정 보안을 설정하고, 인가된 고객사 내부 네트워크 대역에서만 관리 페이지에 접근할 수 있도록 접속 IP 범위를 제한하여 관리 권한에 대한 강력한 보안성을 마련하였습니다. |
|
4
|
HTTPS 관리 포트 변경을 통한 보안 강화방화벽 관리 콘솔의 기본 HTTPS 포트를 커스텀 포트로 변경하여 외부 무차별 대입 공격 및 비인가 접근 시도를 원천 차단할 수 있도록 관리 환경을 고도화하였습니다. |
|
5
|
장애 대비 전용 관리 포트(Port A) 구성사내 네트워크에 예기치 못한 장애가 발생하거나 주요 통신 경로에 문제가 생기더라도 방화벽 상태를 즉각 점검하고 관리할 수 있도록 독립된 Port A를 전용 관리 포트로 구축하였습니다. |
|
6
|
Port 2 다중 대역용 Secondary IP 할당Port 2 인터페이스에 기본 사내 IP 대역과 별도의 Secondary IP를 추가 구성하여, 단일 물리 포트를 통해 복수의 이종 네트워크 대역을 효율적으로 연계 및 수용하도록 세팅하였습니다. |
|
7
|
네트워크 전 구간 통신 및 정책 종합 점검WAN/LAN 통신 상태, 라우팅 테이블, 관리자 접근 제한, HTTPS 포트 및 Secondary IP 설정을 정밀 점검하여 각 네트워크 구간의 정상 데이터 흐름을 철저히 검증하였습니다. |
|
8
|
최종 가동 테스트 및 운영 가이드 전달FortiGate FG-70G의 실시간 세션 처리 및 WAN/LAN 동작 상태를 최종 검증한 후 고객사 담당자에게 운영 및 유지보수 가이드를 전달하고 구축을 완료하였습니다. |
기대 효과
EXPECTED BENEFITS›네트워크 최상단 제어를 통한 강력한 내외부 트래픽 보안
게이트웨이 최상단에서 인/아웃바운드 트래픽을 정밀 제어하여 유해 트래픽 및 악성 위협을 사전에 차단하고 안전한 사내 네트워크 환경을 구현합니다.
›내부망 접근 제한 및 커스텀 포트 설정을 통한 비인가 침입 방지
방화벽 관리 콘솔을 사내 인가망으로만 한정하고 HTTPS 포트를 변경하여 무차별 대입 공격 등 외부로부터의 비인가 침입 시도를 효과적으로 방어합니다.
›Secondary IP 구성을 통한 유연한 다중 네트워크 대역 연계
단일 물리 인터페이스에서 복수의 IP 서브넷을 수용함으로써 기존 장비 및 네트워크와의 원활한 통신 연계를 보장하고 네트워크 확장 유연성을 확보했습니다.
›비상 관리 포트(Port A) 확보로 신속한 장애 대응 및 무중단 운영 지원
사내 네트워크 경로에 예기치 못한 이슈가 발생해도 별도의 독립된 관리 포트로 신속히 장비에 접근하여 문제를 진단하고 조치할 수 있어 서비스 다운타임을 최소화합니다.
자주 묻는 질문
FAQ
1
FortiGate FG-70G는 네트워크에서 어떤 핵심 역할을 수행하나요?
2
Secondary IP(보조 IP) 기능이란 무엇인가요?
3
Port 2에 Secondary IP를 추가 구성한 목적은 무엇인가요?
|
아이티켓은 기업의 안정적인 IT 인프라 구축과 비즈니스 연속성을 지원합니다. 더 많은 구축 사례와 최신 프로모션 소식은 공식 채널에서 만나보실 수 있습니다. |
|
| 번호 | 제목 | 작성자 | 날짜 |
|---|
비밀번호 인증
글 작성시 설정한 비밀번호를 입력해 주세요.


